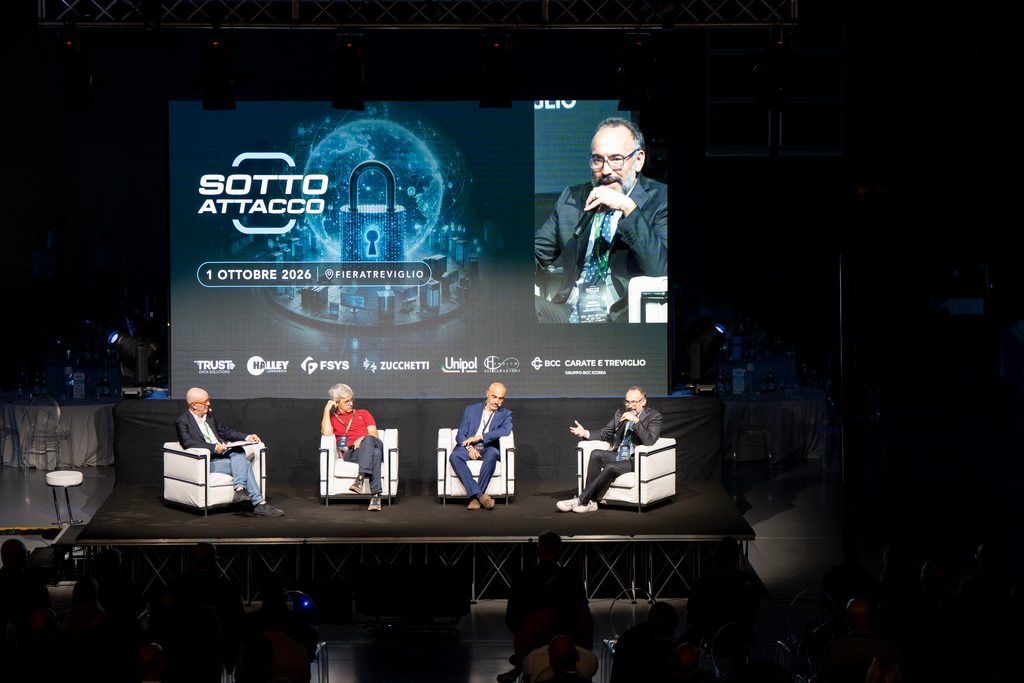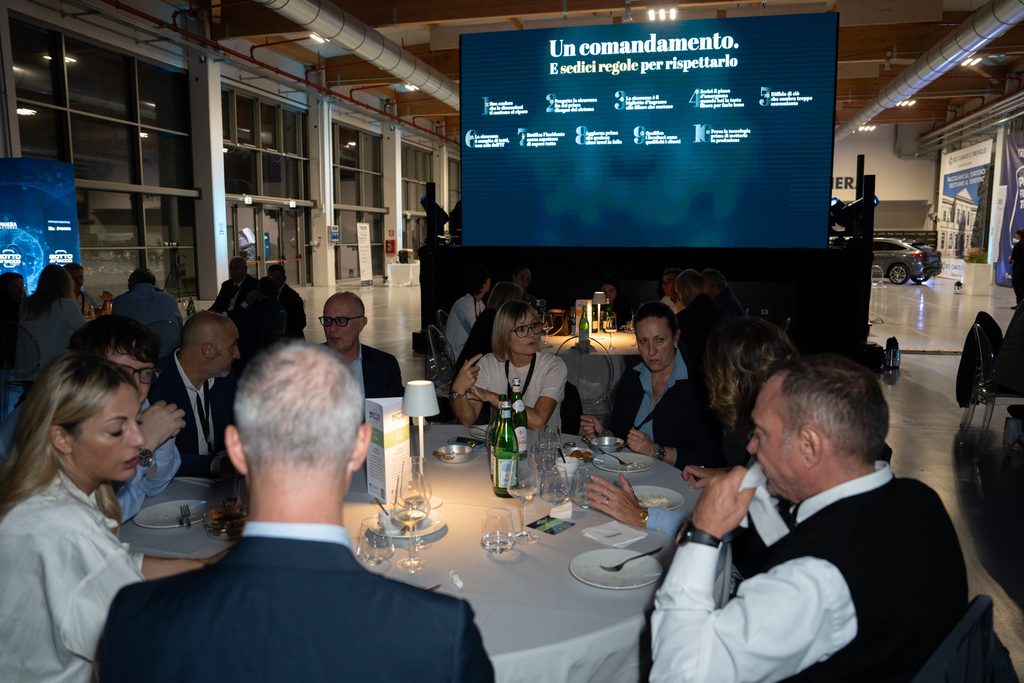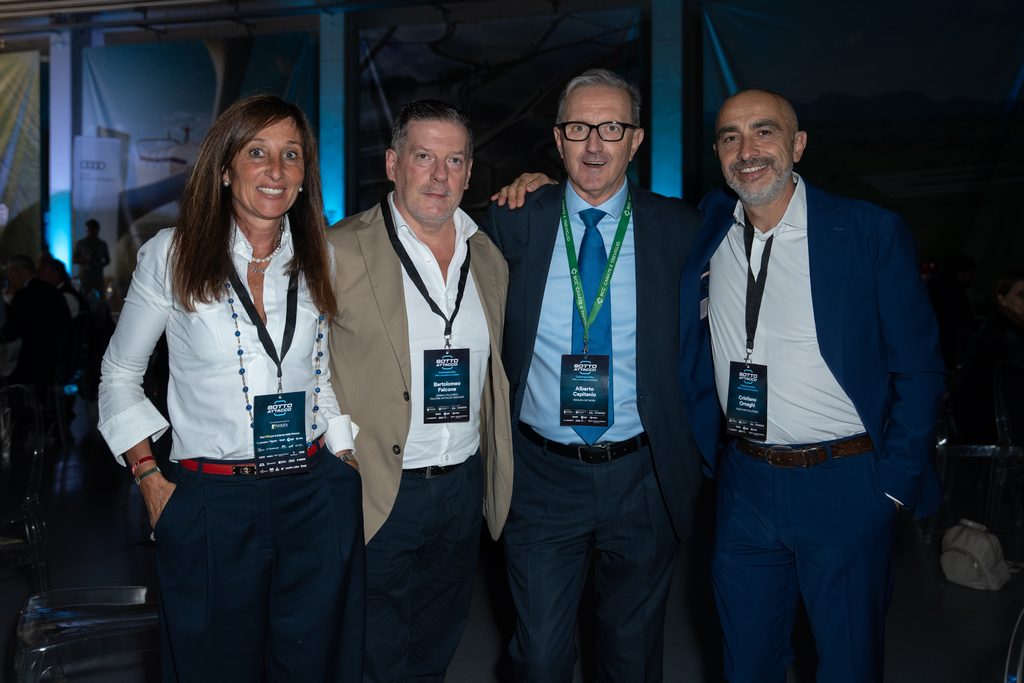

Grande partecipazione a Treviglio Fiera per «Sotto Attacco», il convegno di Pianura Network sulla sicurezza digitale delle imprese. Dai numeri del Politecnico di Milano e del Clusit al confronto con l’Agenzia per la Cybersicurezza Nazionale, un unico messaggio: nessuna impresa si difende da sola.
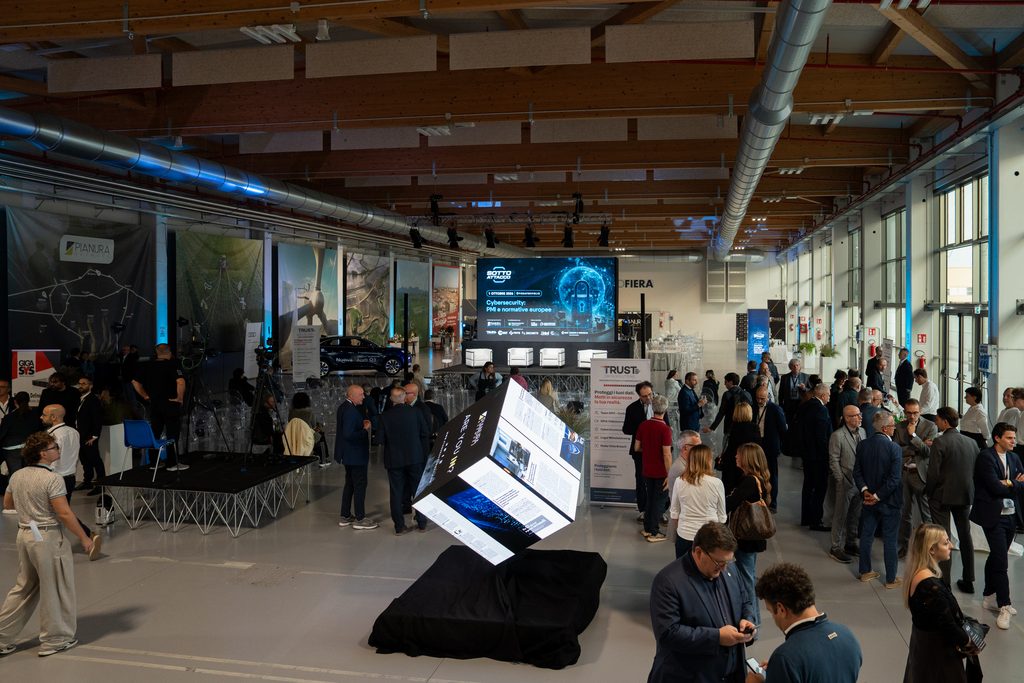
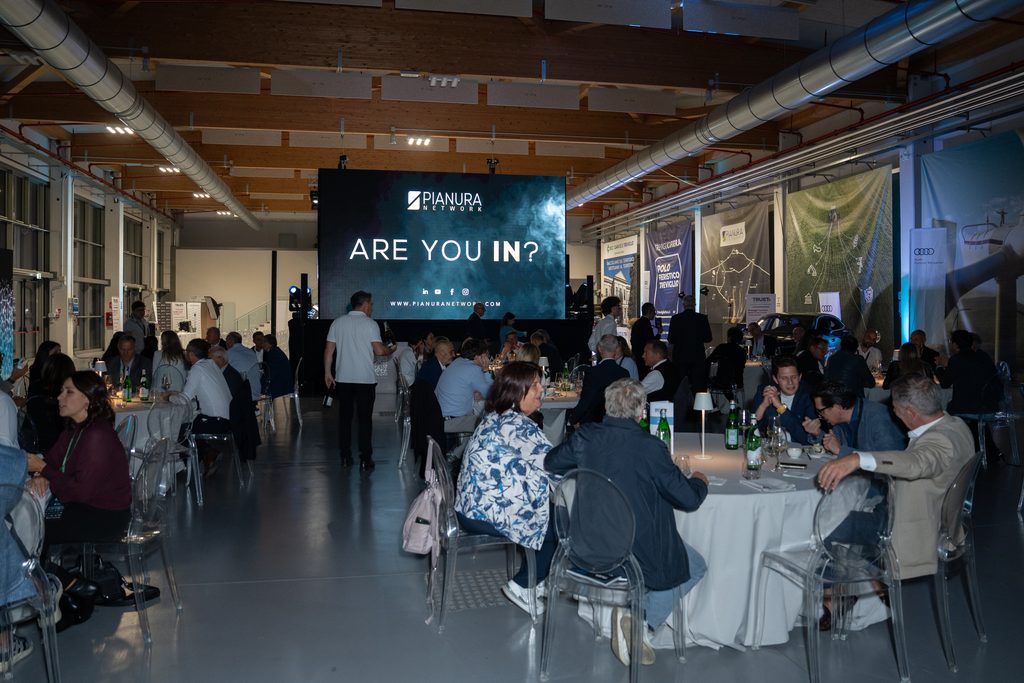
Oltre 5.200 attacchi informatici gravi andati a segno nel mondo nel 2025, il 49% in più dell’anno precedente. L’Italia ne concentra il 9,6%, pur valendo circa il 2% del Pil globale, e da noi gli incidenti sono cresciuti del 42%. È partita da qui giovedì 1 ottobre a Treviglio Fiera, «Sotto Attacco», il convegno con cui Pianura Network ha portato la cybersecurity davanti a una platea numerosa di imprenditori, manager e amministratori. Un successo che conferma come la sicurezza digitale riguardi ormai chi guida l’impresa, non solo i tecnici.
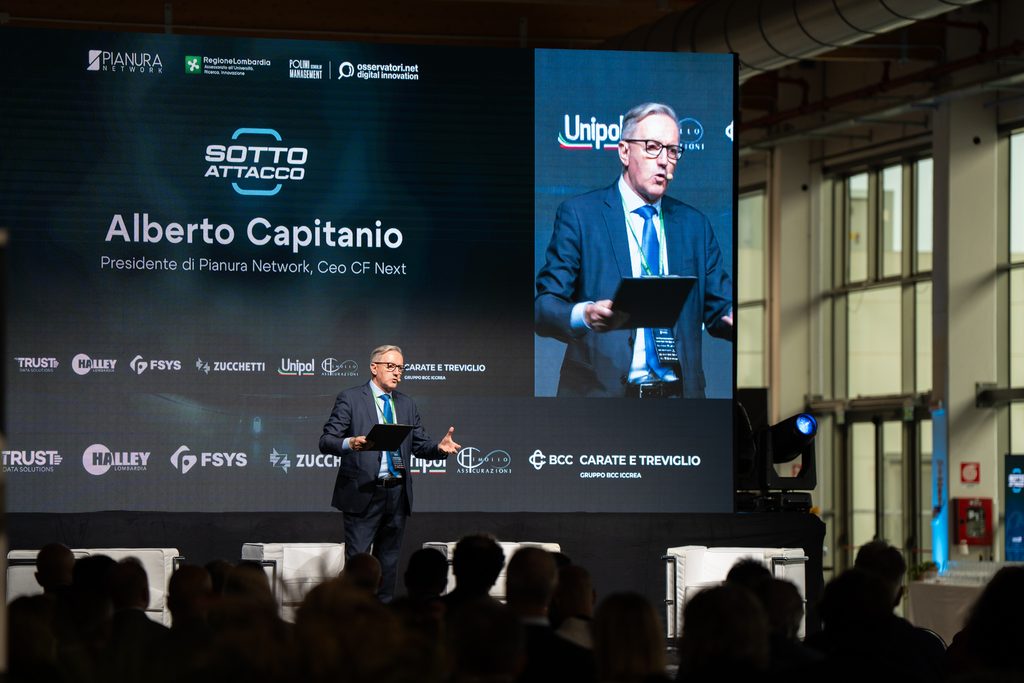
Promossa in collaborazione con Halley Lombardia, Trust Data Solutions, F Sys, Zucchetti, Unipol-Chemollo e Bcc Carate e Treviglio, con il patrocinio di Regione Lombardia, la serata condotta da Luca Viscardi si è aperta con il presidente di Pianura Network Alberto Capitanio, che ha ricordato che più l’economia lombarda cresce, più le imprese diventano un bersaglio. In un videomessaggio l’assessore regionale Alessandro Fermi ha presentato la prima legge lombarda sull’intelligenza artificiale; il sindaco Juri Imeri ha annunciato per la prossima estate l’apertura del nuovo edificio di Treviglio Fiera.
Un crimine ricco e quasi impunito
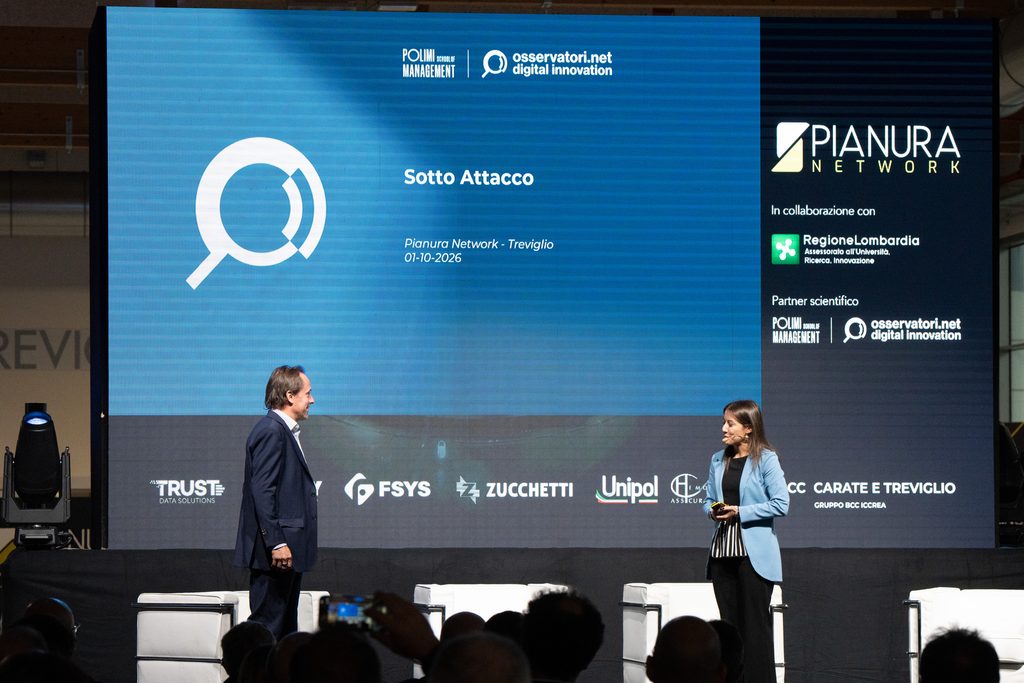
Gabriele Faggioli, responsabile scientifico dell’Osservatorio Cybersecurity & Data Protection del Politecnico di Milano e presidente onorario del Clusit, ha spiegato perché la curva non scende: quasi nove attacchi su dieci hanno un movente economico ed è un crimine ad alta redditività e rischio minimo. Il fenomeno, ha avvertito, non è destinato a diminuire ma ad accelerare. L’Italia investe in sicurezza lo 0,12% del Pil, contro lo 0,3% di Europa e Stati Uniti, e registra un incidente grave ogni 6,4 miliardi di Pil, a fronte dei 17,6 europei e dei 26,8 statunitensi.
Giorgia Dragoni, ricercatrice senior dell’Osservatorio Cybersecurity & Data Protection e direttrice degli Osservatori Digital Identity e Digital & Sustainable del Politecnico, ha indicato i segnali positivi: nel 2025 la spesa italiana in cybersecurity è cresciuta del 12%, a circa 2,8 miliardi, e sette imprese su dieci prevedono di aumentare il budget nel 2026. Il dato più incoraggiante riguarda il territorio: nel Cyber Index PMI la Lombardia ottiene 61 punti su 100 contro una media nazionale di 55, e le piccole e medie imprese lombarde «mature» sono il 28%, contro il 16% del campione nazionale.
Notificare conviene, è il mercato a fare paura
Nella tavola rotonda su governance e compliance, Stefano Marzocchi, Data Protection Officer dell’Agenzia per la Cybersicurezza Nazionale, ha commentato i dati del primo semestre 2026, con notifiche in crescita del 310% e sistemi compromessi in calo di quasi due terzi, segno che molte aziende segnalano per la prima volta. «Notificare un incidente in Italia, nella situazione attuale, non porta nessun tipo di problema», ha detto, ricordando che per una piccola impresa il rischio vero è un altro: «È il mercato che deve fare paura, non la norma, non l’ispezione, non la sanzione».
Cristiano Ornaghi, ceo di Trust Data Solutions, ha paragonato l’Agenzia alla protezione civile e messo in guardia dalla sicurezza fatta di acquisti scollegati: «La complessità è nemica della cybersicurezza». Prima di comprare bisogna perimetrare: in un’azienda di 12 persone, ha mostrato, i dispositivi che contengono dati sono 150. E le certificazioni sono passate da qualificanti ad abilitanti: senza, molte commesse non arrivano. Cesare Gallotti, consulente in information security, ha richiamato i vertici alle proprie responsabilità e all’allenamento costante del piano di risposta.
Quando la compliance vale milioni
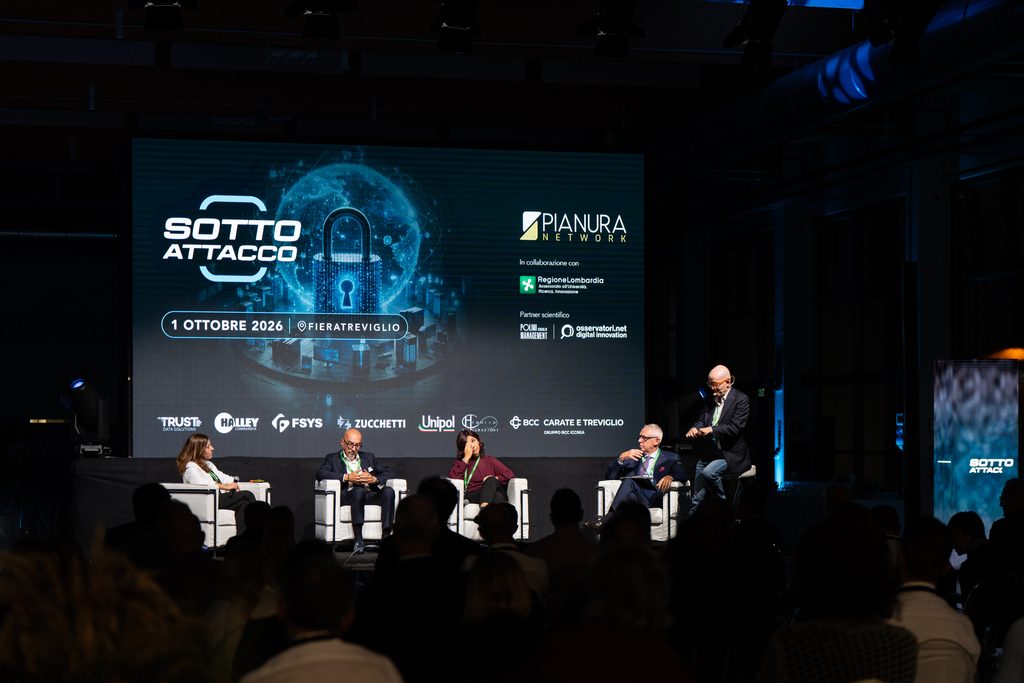
Nel secondo confronto Chiara Guerini, legal manager di Project Informatica, ha raccontato la due diligence di un fondo inglese, in cui ogni lacuna di compliance poteva costare milioni a garanzia: nessuna cifra è stata trattenuta, anche grazie al lavoro con Trust Data Solutions. Paolo Moietta, amministratore unico di Zucchetti Informatica, che a Lodi gestisce un security operation center attivo 24 ore su 24, ha ricordato che anche personale preparato può cadere per distrazione; Angelo Amaglio, presidente di Qintesi, ha descritto l’impegno di un’azienda di 400 persone per restare affidabile nella filiera. Elisa Galbiati, underwriter cyber risk di Unipol, ha portato un caso concreto: una piccola impresa colpita da ransomware, con una polizza da circa 2.000 euro, ha ottenuto 62 mila euro su un danno di 67 mila.
Sedici comandamenti
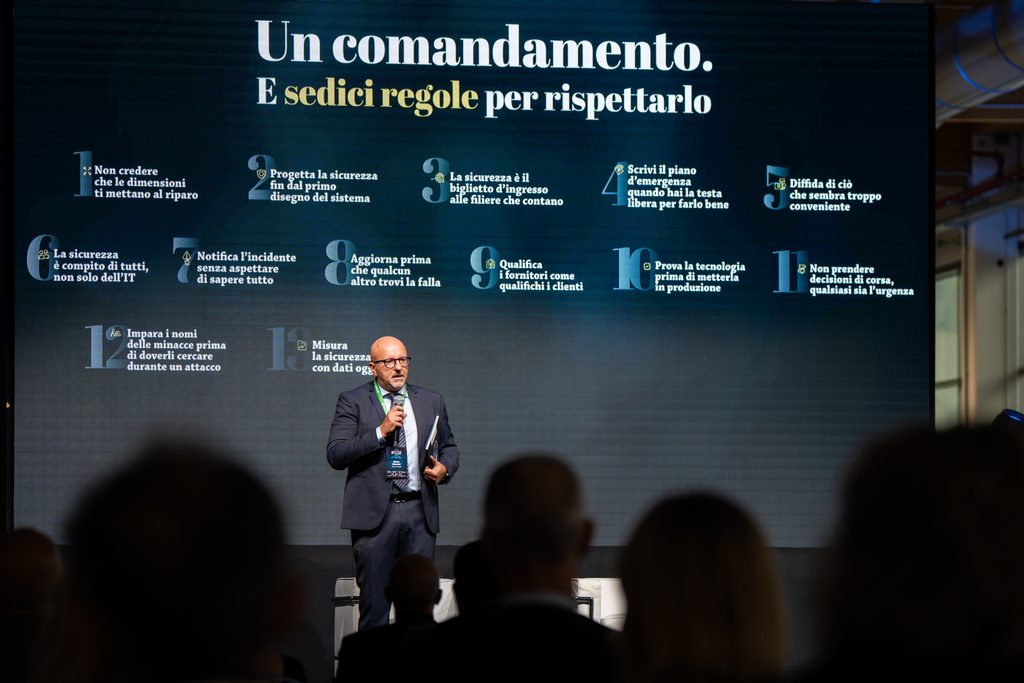
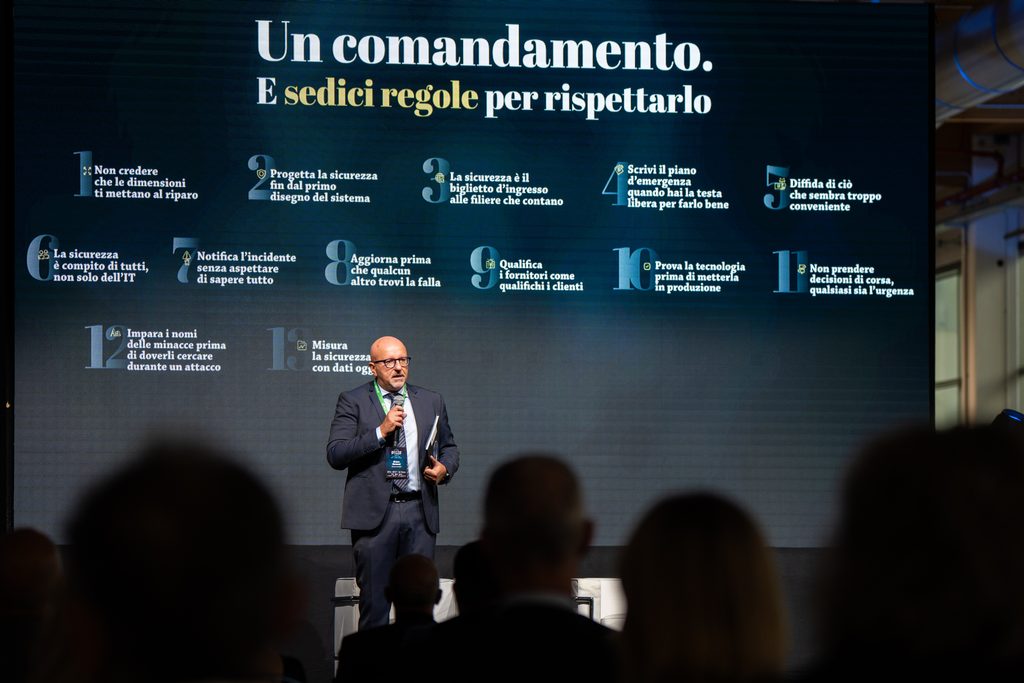
Il filo della serata è il nuovo numero della rivista di Pianura Network, distribuito in sala, con sedici comandamenti riassunti in un principio: non ci si difende da soli. Dalla qualifica dei fornitori alla misurazione oggettiva della sicurezza, dalla prudenza nelle decisioni all’uso delle istituzioni come alleate, ciascun relatore ha indicato la regola più urgente. Le imprese che vogliono entrare nella rete possono iscriversi gratuitamente su pianuranetwork.com.