
A «Sotto Attacco» Gabriele Faggioli e Giorgia Dragoni del Politecnico di Milano hanno messo in fila i numeri del rischio: un crimine che rende sempre di più, una spesa che cresce ma si disperde, una NIS2 che chiama in causa 20.000 soggetti. E un segnale incoraggiante dalle PMI lombarde.
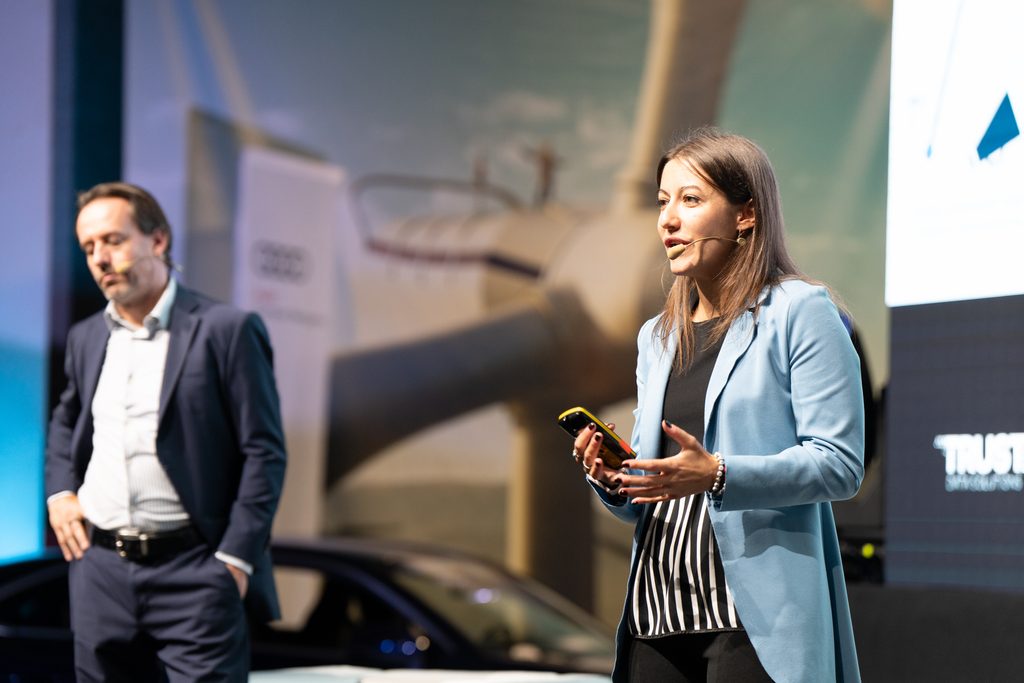
Due volte e mezzo in meno. Tanto investe l’Italia in sicurezza informatica rispetto a Europa e Stati Uniti: lo 0,12% del Pil contro lo 0,3%. È uno dei dati con cui Gabriele Faggioli e Giorgia Dragoni hanno aperto il cuore di «Sotto Attacco», il convegno di Pianura Network a Treviglio Fiera. Due voci dello stesso Osservatorio Cybersecurity & Data Protection del Politecnico di Milano: Faggioli ne è responsabile scientifico ed è presidente onorario del Clusit, Dragoni ne è ricercatrice senior e dirige gli Osservatori Digital Identity e Digital & Sustainable. Insieme hanno incrociato i dati del Clusit con quelli delle ricerche del Politecnico.
Un crimine che conviene
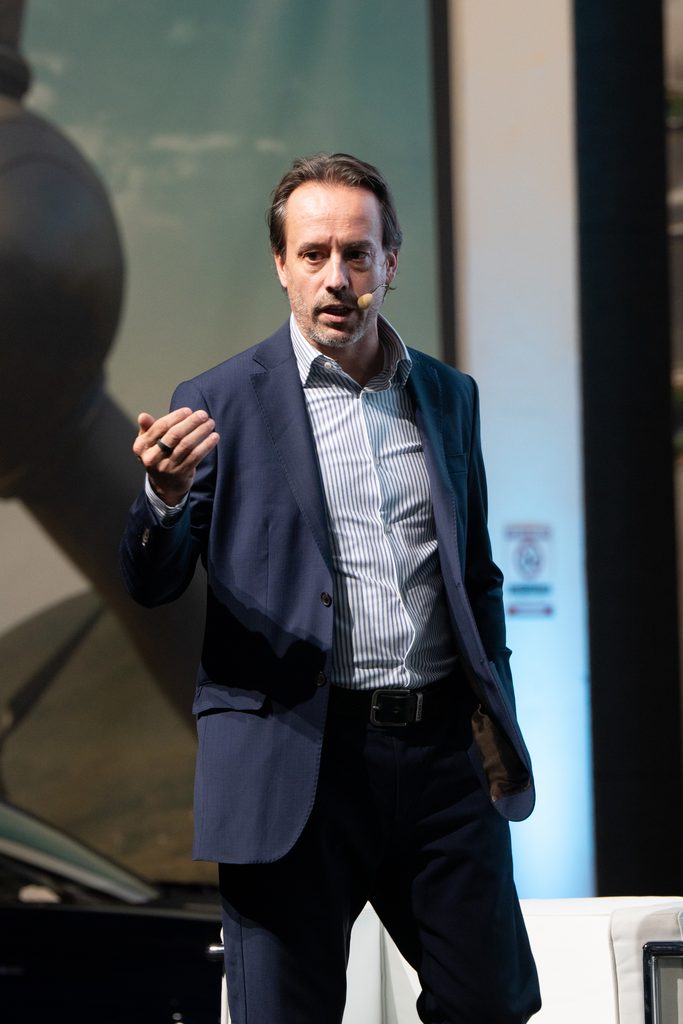
Nel 2025 gli attacchi gravi andati a segno e resi noti nel mondo sono stati oltre 5.200, il 49% in più del 2024: solo la parte visibile di un fenomeno molto più ampio. Quasi nove su dieci hanno un movente economico, e Faggioli ha spiegato perché: rispetto al traffico di droga o di armi, quello informatico è «un settore criminale ad altissima redditività e bassissimo rischio», con autori quasi sempre impuniti e difficili da raggiungere. È «il mondo al contrario», ha osservato: i criminali rivendicano gli attacchi su siti dedicati e pubblicano parte dei dati sottratti per rendere credibile il ricatto. E gli attacchi non solo crescono, ma colpiscono più duro: aumenta la quota di incidenti a gravità elevata.
Dragoni ha aggiunto che l’intelligenza artificiale abbassa la soglia d’ingresso: oggi bastano competenze tecniche minime per mettere a segno un attacco efficace, tanto che, ha detto, «è sempre più democratizzato il fenomeno del cybercrimine». La conclusione di Faggioli è netta: «Il fenomeno accelererà e di sicuro saremo sempre più in una situazione sotto attacco».
L’anomalia italiana
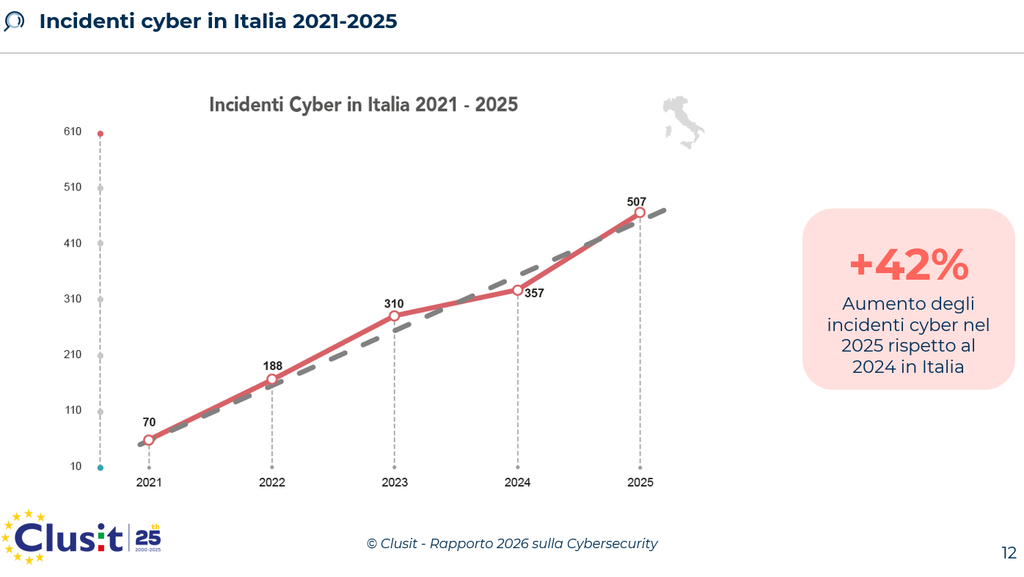
L’Italia vale circa il 2% del Pil mondiale ma concentra il 9,6% degli attacchi gravi, cresciuti nel 2025 del 42%. Un dato da leggere con attenzione, ha avvertito Faggioli: da noi il cybercrime pesa per il 61% e quasi tutto il resto è attivismo, che nel mondo vale circa il 6%, legato alle campagne dimostrative seguite alla posizione italiana sulla guerra in Ucraina. Da qui il primato degli attacchi DDoS, che rendono inutilizzabili i servizi esposti su internet e sono la prima tecnica d’attacco nel Paese. Per le imprese, però, il segnale più insidioso è un altro: gli incidenti di phishing e ingegneria sociale sono cresciuti del 66%. Sullo sfondo resta una fragilità culturale. Nell’indice europeo sulla digitalizzazione, ha ricordato, l’Italia va bene su connettività e digitalizzazione delle imprese, ma è penultima per competenze digitali di base e ultima per quelle avanzate.
Una spesa che cresce ma si disperde
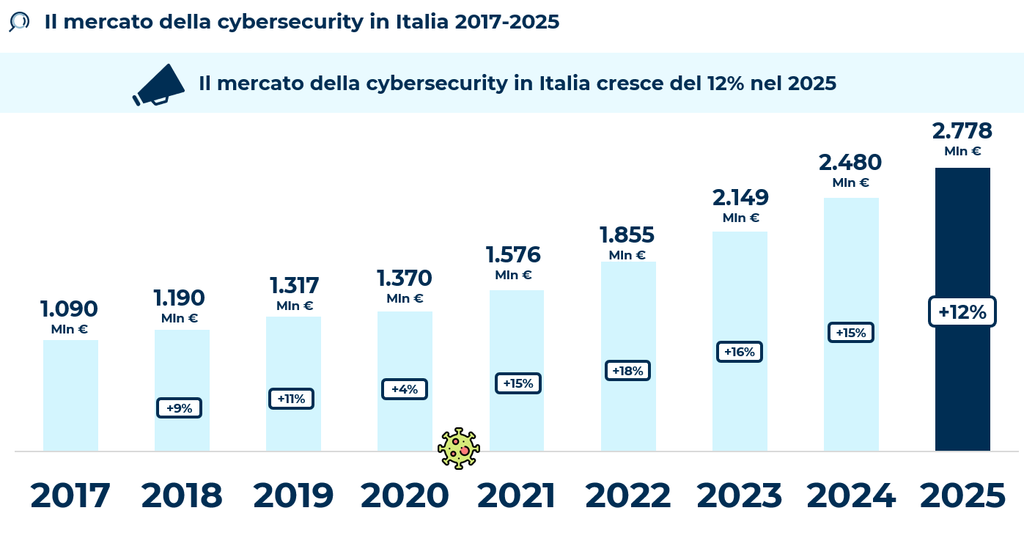
Le imprese stanno reagendo. Nel 2025 la spesa italiana in cybersecurity è salita del 12%, a 2.778 milioni di euro, e dal 2022 la sicurezza è la prima voce degli investimenti in innovazione digitale, per le grandi come per le piccole imprese. Sette aziende su dieci prevedono di aumentare il budget nel 2026. Gli incidenti, però, lasciano il segno anche nelle realtà più strutturate: tra le grandi organizzazioni il 34% ne ha gestito uno con oneri di risposta significativi e il 3% ha subito impatti sull’operatività. Per questo, ha spiegato Dragoni, «non è più possibile pensare soltanto a proteggersi, ma è necessario pensare anche a come rispondere e reagire in maniera pronta e veloce». Il 57% delle grandi organizzazioni ha già rivisto i propri piani di risposta agli incidenti.
Il divario con l’estero resta: in Italia si registra un incidente grave ogni 6,4 miliardi di Pil, contro i 17,6 dell’Europa e i 26,8 degli Stati Uniti. Faggioli ha precisato che non si tratta di una correlazione diretta con la spesa, ma ha indicato un nodo strutturale: un tessuto di PMI in cui tanti budget piccoli producono «rivoli di investimenti a bassa efficacia». L’immagine scelta è quella del condominio: un unico portone blindato all’ingresso, pagato insieme, protegge meglio di tante piccole porte blindate, ognuna acquistata per conto proprio.
NIS2, da 500 a 20.000 soggetti
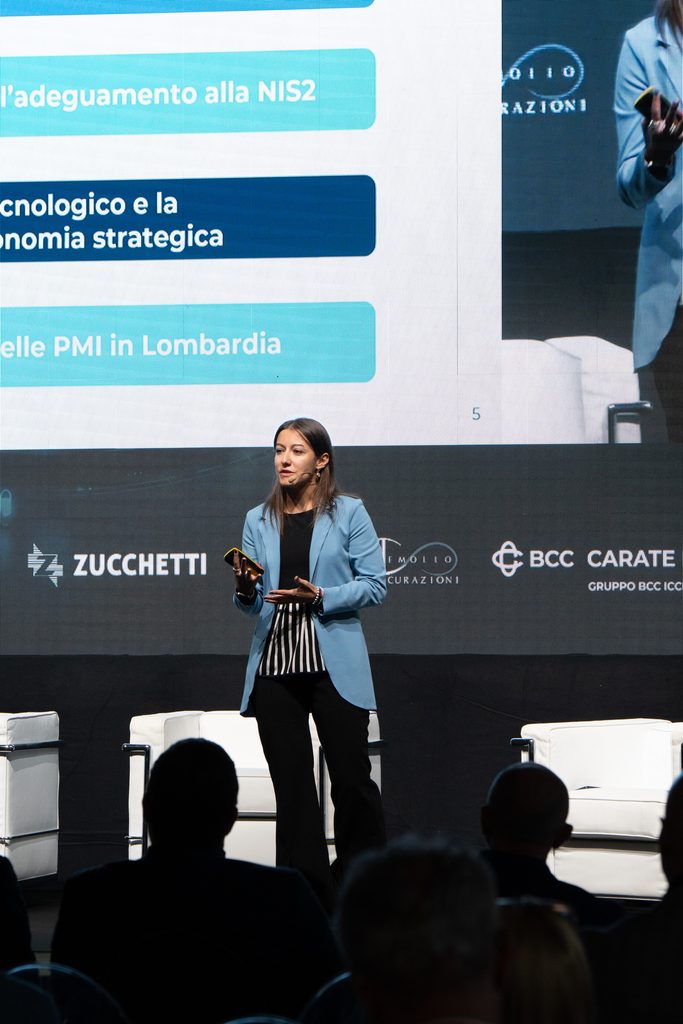
A spingere gli investimenti sono soprattutto le norme: per i responsabili della sicurezza delle imprese europee, l’adeguamento normativo è la prima priorità. Faggioli non ha usato giri di parole. Si ripete che la sicurezza sia un investimento, ma «la realtà è che è un costo»: senza le regole la curva della spesa non salirebbe, come accade per la sicurezza sul lavoro. I numeri della NIS2, recepita con il decreto legislativo 138 del 2024, lo confermano. La prima direttiva coinvolgeva in Italia circa 500 soggetti; oggi i censiti sono 30.000 e quelli ufficialmente nel perimetro 20.000, di cui 5.000 essenziali. A questi si aggiunge la filiera: una banca obbligata conta per uno, ma può trascinarsi dietro anche 250 fornitori. Tra le grandi organizzazioni che rientrano nella direttiva, il 27% ha completato l’adeguamento alle misure finora previste e il 70% lo ha avviato. Il 57% registra una maggiore attenzione del consiglio di amministrazione, che la norma rende legalmente responsabile, e il 45% una cura maggiore della propria postura di sicurezza; il rovescio della medaglia è l’aumento dei costi di gestione, segnalato dal 41%.
Sovranità digitale e intelligenza artificiale
Sicurezza significa anche continuità operativa. Faggioli ha citato le licenze VMware di Broadcom, i cui prezzi sono stati moltiplicati per tre o per cinque con il passaggio al cloud in abbonamento: se non si paga, il servizio si spegne e l’azienda si ferma. Il mercato europeo del cloud vale circa 112 miliardi di dollari ed è per l’80-85% in mano a operatori americani; nei data center, il 65% dei 7,4 gigawatt di capacità europea è concentrato in 10 operatori su 182, in prevalenza statunitensi. Solo un quarto delle grandi imprese italiane si affida esclusivamente a fornitori italiani ed europei. E anche i data center costruiti in Italia ospitano in gran parte tecnologie d’oltreoceano: «alla fine è una sovranità per finta».
Sull’intelligenza artificiale Dragoni ha distinto tre piani: l’IA usata da chi attacca, quella al servizio della difesa e la sicurezza dei sistemi di IA stessi. Quasi sei grandi organizzazioni su dieci la impiegano già nelle attività di cybersecurity, soprattutto per individuare anomalie e nuove minacce. Ma se il 71% delle grandi imprese usa l’IA nel business, nel 21% dei casi l’ha introdotta senza alcuna misura specifica di sicurezza o governance, e solo il 13% dispone di un inventario centralizzato dei sistemi di IA. È il terreno della cosiddetta shadow AI, l’uso non controllato degli strumenti da parte dei dipendenti, che finisce per esporre dati riservati.
Le PMI lombarde più mature della media
La chiusura è arrivata dal Cyber Index PMI, l’indice annuale con cui l’Osservatorio misura approccio strategico, capacità di identificare i rischi e misure adottate. La media nazionale è 55 su 100, appena sotto la sufficienza; la Lombardia sale a 61. Le PMI lombarde sono più forti sul piano della consapevolezza, ma il Nord è anche più esposto: nel Nord-Ovest l’86% delle piccole e medie imprese partecipa a filiere sensibili, contro l’81% della media nazionale, e il 27% ha subito violazioni dei sistemi informativi, contro il 25%. In quelle filiere un livello minimo di sicurezza è ormai un requisito per lavorare. Per Dragoni è anche un’occasione: «Elevare il proprio livello di cybersecurity significa anche aprire una serie di opportunità di business non indifferenti». E in Lombardia le imprese considerate mature sono il 28%, contro il 16% del campione nazionale, mentre le principianti scendono al 9%, contro il 14%. «Siamo sulla strada giusta, continuiamo in questa direzione», ha concluso Dragoni.
Le imprese che vogliono entrare nella rete di Pianura Network possono iscriversi gratuitamente su pianuranetwork.com.