
A «Sotto Attacco», il convegno di Pianura Network a Treviglio Fiera, la tavola rotonda su governance e compliance ha spostato il baricentro dalla norma al mercato. Stefano Marzocchi dell’Agenzia per la Cybersicurezza Nazionale, Cristiano Ornaghi di Trust Data Solutions e il consulente Cesare Gallotti spiegano perché la sicurezza si decide ai vertici e si misura lungo tutta la catena di fornitura.
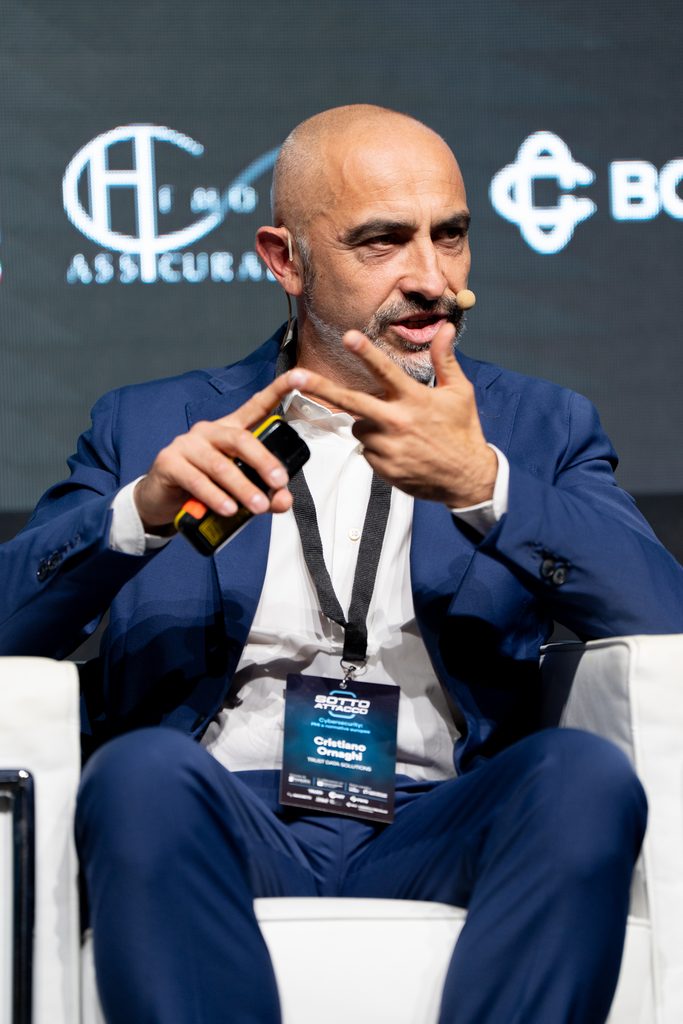
Oggi, per entrare in una grande azienda ben protetta, è quasi la regola passare da un piccolo fornitore. Lo ha ricordato Stefano Marzocchi, Data Protection Officer dell’Agenzia per la Cybersicurezza Nazionale, alla prima tavola rotonda di «Sotto Attacco», il convegno che Pianura Network ha dedicato il 1° ottobre a Treviglio Fiera alla sicurezza digitale delle imprese. Il fornitore colpito che non avvisa né l’autorità né il cliente, ha spiegato, finisce per far cadere l’azienda grande, ed esce dal mercato per sempre.
La notifica come dovere civico
Per questo segnalare un incidente non è solo un obbligo: «In molti contesti la notifica è un dovere civico», ha detto Marzocchi. Eppure molte imprese esitano, per il timore di mettere in piazza le proprie inadeguatezze e per un rapporto storicamente difficile con lo Stato. «Spesso si va a notificare quando non c’è scampo». Chi lo fa subito, invece, può contare su competenze e capacità di calcolo che in azienda non ci sono, comprese le risorse del supercomputer di Cineca: «Prima si interviene, più è facile rimediare».
Il certificato non basta
Le certificazioni, per Cristiano Ornaghi, ceo di Trust Data Solutions, sono diventate la condizione per lavorare. Ha raccontato il caso di un’azienda bergamasca che organizza eventi e che si è rivolta a Trust perché non riceveva più commesse: i suoi clienti erano grandi marchi dell’automotive, e un furto di dati presso il fornitore sarebbe diventato un danno alla loro reputazione.
Marzocchi ha aggiunto un avvertimento: «La certificazione è una presunzione, non è un lasciapassare». I grandi clienti fanno vere due diligence sui fornitori, con checklist e domande puntuali, e dichiararsi conformi alla NIS2 o al GDPR, da solo, «non vuol dire niente». La conclusione è netta: «Se vi coglie impreparati, beh, uscite dalla filiera».
Prima perimetrare, poi misurare
Il primo passo, per Ornaghi, è sapere dove sono davvero i dati: non solo nel cloud, ma negli smartphone, nei notebook usati in smart working magari dagli stessi figli, nei macchinari. Chi accumula prodotti senza aver tracciato il perimetro spreca denaro e si illude: «Probabilmente abbiamo fatto tanta insicurezza, perché siamo convinti di aver fatto qualcosa». Il comandamento da lui scelto, il tredicesimo, chiede di misurare la sicurezza con dati oggettivi, attraverso vulnerability assessment e penetration test. Solo così l’assicurazione cyber fa il suo mestiere, coprendo il rischio residuo: «Tutte le nostre auto sono assicurate, ma non per questo vado addosso alle macchine».
L’azienda va dove la portano i vertici
Il nodo resta la governance. «Se alla direzione non interessa niente della sicurezza, perché io devo lavorare per una roba che alla direzione non interessa?», ha osservato Cesare Gallotti, consulente in information security. La NIS2 e la legge 90 del 2024 portano la responsabilità al consiglio d’amministrazione, con obblighi di formazione per chi decide. «Nel momento in cui risvegliamo l’interesse del vertice, magicamente arriveranno le risorse», ha detto Marzocchi.
Gallotti ha portato un caso vissuto: un incidente gestito a fine dicembre e, a gennaio, il responsabile della sicurezza informatica che chiede perché nessuno lo abbia avvisato. Per questo servono esercitazioni periodiche, come le cadute ripetute ogni settimana nel judo: «È noioso, dura però poco, però serve». E serve la prudenza del suo comandamento, l’undicesimo, che vieta le decisioni prese di corsa: «Bisogna rallentare, ma nel modo giusto».
I sedici comandamenti sono raccolti nel nuovo numero della rivista di Pianura Network, distribuito a Treviglio, sotto un unico principio: nessuna impresa si difende da sola. Le aziende che vogliono entrare nella rete possono registrarsi gratuitamente su pianuranetwork.com.