
A «Sotto Attacco», il convegno di Pianura Network a Treviglio Fiera, la seconda tavola rotonda ha dato la parola a chi vive la sicurezza tra contratti, security operation center e polizze. Quattro storie concrete: una cessione superata senza cifre trattenute, attacchi contenuti in tempo, un’azienda di 400 persone dentro la filiera, un sinistro rimborsato.
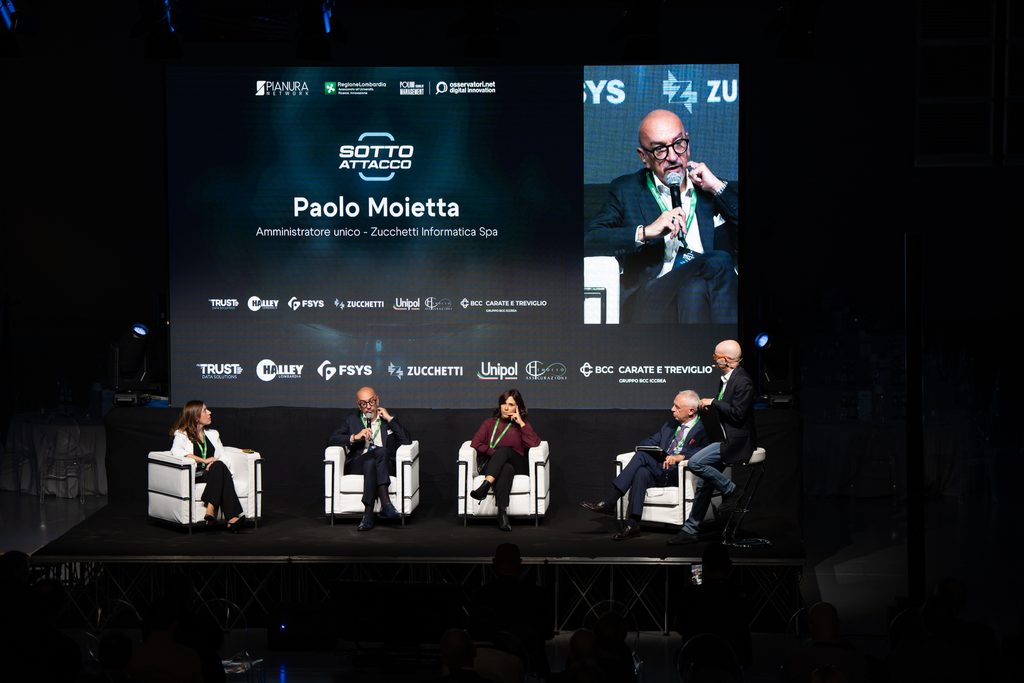
Quando un fondo di investimento inglese ha messo sotto la lente Project Informatica, ogni difetto di compliance aveva un prezzo. Una governance della protezione dei dati non del tutto in linea valeva milioni da vincolare a garanzia dell’operazione. Altri milioni pesavano su un modello 231 poco controllato, sui contratti che consentono ai clienti di uscire in caso di cambio di proprietà, su una qualifica dei fornitori assente o poco strutturata. A raccontarlo, nella seconda tavola rotonda di «Sotto Attacco» a Treviglio Fiera, è stata Chiara Guerini, legal e compliance manager dell’azienda. Alla fine non è stato trattenuto nulla: «Siamo risultati compliant».
Da burocrazia a valore misurabile
La due diligence, ha spiegato Guerini, procede in due fasi. Prima l’acquirente guarda il business, i profitti, la marginalità. Poi si chiede quanto sia in ordine l’azienda che sta per comprare. È lì che quella che di solito viene considerata burocrazia, «come per magia, diventa un vero e proprio asset aziendale». E il suo valore diventa misurabile: «La compliance non genera fatturato direttamente, però genera valore».
Due le scelte decisive. La prima è organizzativa: un unico team che tiene insieme legale, privacy, modello 231 e certificazioni ISO. La seconda riguarda i partner esterni, a partire da Trust Data Solutions, con cui la collaborazione era iniziata ben prima dell’operazione. Il consiglio agli imprenditori è di cambiare domanda: chi si occupa di conformità va interpellato non per sapere cosa non si può fare, ma «cosa posso fare e come farlo al meglio».
L’errore che apre la porta
Paolo Moietta, amministratore unico di Zucchetti Informatica, che a Lodi gestisce un security operation center attivo 24 ore su 24, descrive il servizio come un insieme di tecnologie, competenze e disponibilità. La parte più difficile, per chi lavora con aziende medio-piccole, è garantire competenze aggiornate a ogni ora del giorno. Perché la porta, il più delle volte, la apre un errore umano. E non sempre di chi è poco preparato: «Figure molto preparate sono per distrazione cadute in tranelli».
Moietta ha citato un attacco partito da un’autenticazione a due fattori inviata a una persona che non l’aveva richiesta. Il centro di controllo non si è fermato a quell’accesso: ha correlato i movimenti successivi dell’attaccante e ha contenuto il danno. In altri casi la scorciatoia è stata scelta. Operatori pressati da tempi e risultati hanno esposto per poco tempo dei servizi su Internet, subito presi di mira. Solo strumenti ed esperienza adeguati hanno permesso di riconoscere la vulnerabilità e limitarne l’impatto.
Il ciabattino che non può andare scalzo
Angelo Amaglio, presidente di Qintesi, ha portato il punto di vista di chi sta in mezzo alla filiera. Società di consulenza e system integrator, Qintesi deve aiutare i clienti a usare il digitale e insieme proteggere sé stessa, superando quello che chiama il paradosso del ciabattino che rischia di andare scalzo. Nei servizi finanziari la certificazione non è un vantaggio ma un requisito d’ingresso: «Se non sei certificato, tanti saluti, anche se magari sei bravino a implementare Sap». Con la NIS2 l’azienda è entrata anche nel registro dell’Agenzia per la Cybersicurezza Nazionale: «Siamo stati volontariamente obbligati a fare il volontario della protezione civile».
Amaglio ha lanciato una provocazione: nei preventivi dei cantieri gli ingegneri indicano da decenni i costi della sicurezza, mentre nella consulenza informatica nessuno li mette in conto. Eppure sono spese reali, che l’azienda ha dovuto assorbire. Poi ci sono le persone: 400 dipendenti, spesso in smart working e con i propri dispositivi. Basta uno zaino con il computer rubato in auto, durante una sosta in autogrill, per far scattare l’obbligo di comunicazione. Per questo Qintesi ha investito sulla formazione continua, anche obbligatoria. E quando c’è un contratto da firmare, Amaglio firma solo dopo il via libera della sua compliance.
La polizza viene per ultima
Elisa Galbiati, underwriter cyber risk di Unipol, ha osservato che le imprese percepiscono il rischio ma non lo trasferiscono ancora al mercato assicurativo. Il percorso che Unipol consiglia parte da prevenzione e protezione e arriva alla polizza come ultimo passaggio, per coprire il rischio che resta. Per spiegarlo ha portato un sinistro reale, reso anonimo: una piccola impresa delle demolizioni e infrastrutture colpita nel 2025 da un ransomware. L’azienda non ha pagato il riscatto e, grazie ai backup, ha ripristinato i dati. Aveva sottoscritto da poco una polizza da circa 2.000 euro, con un massimale di 250 mila. Su 67 mila euro di danni reclamati ne ha ottenuti 62 mila, e la copertura è stata rinnovata.
La polizza, ha spiegato, interviene su tre fronti: le richieste di risarcimento di terzi per i dati sottratti, i costi diretti per tornare alla situazione precedente all’attacco e il fermo dell’attività, cioè il fatturato perso durante il blocco. Prima di assicurare, Unipol valuta il cliente con questionari tecnici che, ha ammesso, molti trovano impegnativi. Ma servono anche come consulenza, per far capire all’azienda qual è la sua postura di sicurezza.
Scegliere compagni validi
In chiusura, ogni relatore ha scelto uno dei sedici comandamenti raccolti nella rivista di Pianura Network. Guerini e Moietta hanno indicato il nono, sulla qualifica dei fornitori. «Se non ci dobbiamo difendere da soli, devo scegliere dei compagni validi», ha detto Moietta. Galbiati ha scelto il sesto, per la «coralità» che serve a gestire il rischio, dalla sottoscrizione della polizza fino al sinistro. Amaglio è tornato al principio da cui discendono tutti gli altri: nessuna impresa si difende da sola. Chi vuole entrare nella rete può registrare gratuitamente la propria azienda su pianuranetwork.com.