
Stefano Marzocchi, Data Protection Officer dell’Agenzia per la Cybersicurezza Nazionale, si aggiunge alla tavola rotonda su governance e compliance del convegno di Pianura Network, giovedì 1° ottobre a Treviglio Fiera. Con lui arriva il punto di vista dell’istituzione che vigila sulla NIS2, proprio nel mese in cui la direttiva entra nel vivo.
A ridosso dell’appuntamento, «Sotto Attacco» si arricchisce della presenza più attesa da chi, in azienda, deve fare i conti con la NIS2. Giovedì 1° ottobre, a Treviglio Fiera, alla tavola rotonda dedicata a governance e compliance siederà anche Stefano Marzocchi, Data Protection Officer dell’Agenzia per la Cybersicurezza Nazionale (ACN). Per le imprese lombarde è un’occasione rara: ascoltare, e interrogare, chi lavora dentro l’istituzione che in Italia vigila sull’applicazione della direttiva europea.
Dalla multinazionale all’Agenzia
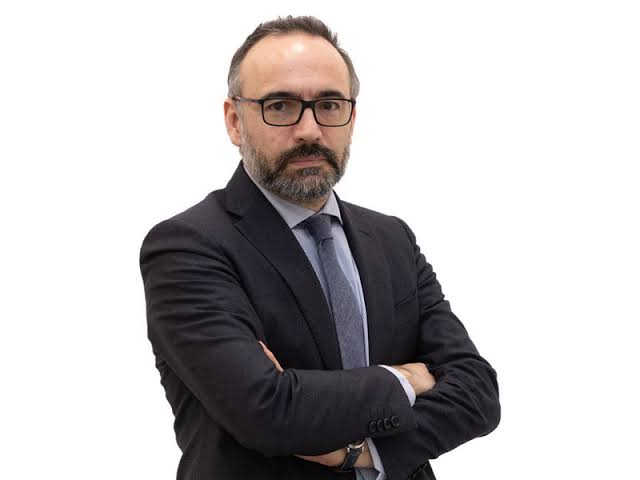
Il profilo di Marzocchi parla la lingua delle imprese. Giurista, ha trascorso quindici anni nel Gruppo Ferrero, dove si è occupato prima di anticontraffazione e poi, dal 2012, di protezione dei dati personali, fino a diventare Group Privacy Officer, cioè il coordinatore della struttura privacy mondiale del gruppo, e DPO della sede centrale in Lussemburgo.
Dal 2022 è a Roma come DPO dell’Agenzia e membro del suo Gabinetto. Conosce quindi entrambi i lati del tavolo: quello di chi deve rispettare le regole dentro un’azienda e quello dell’istituzione chiamata a farle applicare.
Privacy e sicurezza, due facce dello stesso problema
La sua presenza porta al convegno un tema che per molte PMI resta ancora confuso: il rapporto tra protezione dei dati e sicurezza informatica. La stessa ACN descrive le due discipline come strettamente complementari, con la cybersicurezza come condizione necessaria per tutelare davvero i dati personali.
Nella pratica, un attacco che coinvolge dati personali può far scattare due obblighi distinti. Il GDPR impone di segnalare la violazione al Garante per la privacy entro 72 ore. Le aziende che rientrano nel perimetro NIS2 devono inoltre notificare l’incidente al CSIRT Italia, con un preallarme entro 24 ore. Sapere chi avvisare, quando e con quali informazioni fa la differenza tra un incidente gestito e un problema che si moltiplica.
Il confronto con Ornaghi e Gallotti
Al tavolo Marzocchi dialogherà con Cristiano Ornaghi, CEO di Trust Data Solutions, e con Cesare Gallotti, consulente in sicurezza delle informazioni. Le domande sono quelle che ogni azienda prima o poi si pone: chi decide sulla difesa digitale, come aiutare i vertici a orientarsi in scelte tecniche complesse, come applicare concretamente la NIS2. A guidare il confronto sarà Luca Viscardi, voce di RTL 102.5 e divulgatore di MisterGadget.Tech.
Il resto della serata
I lavori si aprono con i saluti istituzionali: sono invitati il sottosegretario Alessio Butti e l’assessore regionale Alessandro Fermi, insieme ad Alberto Capitanio, presidente di Pianura Network. Segue lo scenario tracciato da Gabriele Faggioli e Giorgia Dragoni del Politecnico di Milano. Una seconda tavola rotonda, su case history e resilienza, riunisce Paolo Moietta (Zucchetti Informatica), Chiara Guerini (Project Informatica), Angelo Amaglio (Qintesi) ed Elisa Galbiati (Unipol).
Ogni ospite riceverà il magazine di 80 pagine dedicato alla sicurezza informatica, con un comandamento e diciassette regole per difendere l’impresa dagli attacchi.
Come partecipare
Le registrazioni aprono alle 17:30. All’ingresso sarà possibile compilare il Cybercheck, il test rapido dell’Osservatorio PiaNetA che misura l’esposizione della propria azienda agli attacchi. I lavori si svolgono dalle 18:00 alle 20:00, poi la networking dinner.
Il convegno è promosso da Pianura Network in collaborazione con Halley Lombardia, Trust Data Solutions, Zucchetti e Unipol, con il patrocinio di Regione Lombardia. La partecipazione è gratuita, previa iscrizione su www.pianuranetwork.com.