
Le perdite da attacchi informatici crescono, ma le polizze che potrebbero assorbirle restano poco diffuse, soprattutto tra le PMI. Una copertura costruita bene non si limita a rimborsare: aiuta a prevenire e a ripartire. Se ne parlerà il 1° ottobre a Treviglio Fiera, al convegno “Sotto Attacco”.
Un euro su cento. È la quota delle perdite provocate dagli attacchi informatici che oggi risulta coperta da una polizza, secondo le stime del rapporto pubblicato a luglio dall’Associazione internazionale dei supervisori assicurativi (IAIS) insieme al Financial Stability Institute. Tutto il resto resta a carico delle imprese. E tra queste, sempre secondo il documento, le piccole e medie sono quelle con la protezione più limitata.
Il divario non nasce dall’assenza di strumenti, ma da una domanda che stenta a crescere. In Italia, secondo il Global Cyber Risk and Insurance Survey 2026 di Munich Re, la diffusione delle polizze cyber tra le PMI resta sotto il 15%. Eppure l’esposizione è concreta: la ricerca “Cyber Insurance and AI 2026”, condotta da Opinium per QBE su 400 imprese italiane tra 100 e 2.000 dipendenti, rileva che il 47% ha subito almeno un attacco negli ultimi dodici mesi, contro il 44% dell’anno precedente, e che metà delle aziende colpite ha registrato una perdita diretta di fatturato.
Che cosa copre una polizza cyber
L’idea che l’assicurazione intervenga solo a danno avvenuto è ormai superata. Come ha rilevato l’IVASS nella sua indagine sulle polizze cyber, le coperture per le PMI sono articolate: proteggono dai danni subiti in seguito a un attacco, da quelli provocati a terzi e dalle spese legali. Molte offrono anche servizi prima che l’incidente si verifichi, come l’individuazione delle vulnerabilità e l’implementazione di presidi di protezione, e nella gestione successiva, dal ripristino dell’operatività informatica alla tutela della reputazione.
Per una piccola impresa, che raramente ha in casa un team dedicato alla gestione delle crisi, avere un interlocutore pronto nelle prime ore dopo un attacco può fare la differenza tra un fermo di qualche giorno e uno di settimane.
Il questionario come check-up
Chi si rivolge oggi a una compagnia per assicurare il rischio informatico trova un percorso di valutazione strutturato. I questionari di sottoscrizione entrano nel dettaglio dei sistemi, delle politiche di sicurezza e delle procedure di gestione degli incidenti: autenticazione a più fattori, backup verificati, piano di risposta agli incidenti. Più che un ostacolo, è un check-up gratuito sullo stato di salute digitale dell’azienda. Arrivare preparati significa ottenere condizioni migliori e, soprattutto, una copertura che funziona quando serve, perché costruita su risposte accurate.
Una copertura su misura
Proprio l’IVASS indicava come prospettiva di sviluppo del mercato una maggiore personalizzazione delle garanzie, in funzione dell’attività e dell’esposizione di ciascuna impresa. È qui che il confronto con un intermediario diventa decisivo. Un esempio su tutti: la truffa con voce clonata raccontata su queste pagine, in cui i sistemi restano integri e il bonifico lo autorizza una persona ingannata. Le frodi da ingegneria sociale sono spesso regolate da garanzie specifiche: sapere di averle incluse, con massimali adeguati, è una di quelle verifiche che vale la pena fare prima, non dopo.
Prevenzione e trasferimento del rischio
Le domande dell’assicuratore somigliano sempre di più a quelle della normativa: controllo degli accessi, continuità operativa, gestione degli incidenti. Per i soggetti NIS inseriti in elenco nel 2025, ottobre è il mese entro cui adottare le misure di sicurezza di base, come ha ricordato il 18 settembre l’Agenzia per la cybersicurezza nazionale. Chi lavora per mettersi in regola sta già facendo buona parte del percorso per assicurarsi. E il tema riguarda anche chi non è soggetto alla direttiva: nella ricerca QBE il 58% delle imprese colpite indica i fornitori esterni come parte del problema.
Il rischio informatico entra così nel bilancio come qualunque altro rischio d’impresa: si misura, si riduce con la prevenzione e la parte residua si trasferisce a chi è attrezzato per sostenerla. È una scelta che spetta a chi guida l’azienda, non soltanto al responsabile IT.
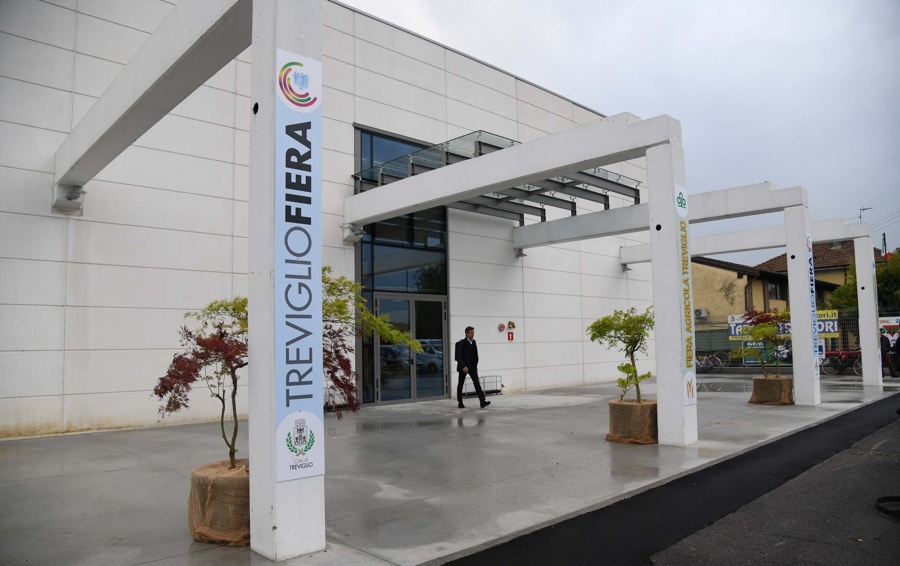
Di questo, e di come tradurre in pratica governance, obblighi NIS2 e gestione degli incidenti, si discuterà il 1° ottobre a Treviglio Fiera, a partire dalle 17.30, nel convegno “Sotto Attacco”, promosso da Pianura Network con il patrocinio di Regione Lombardia.